Bäst i test: Säkerhetsnycklar
Säkerhetsnycklar, även kallade hårdvarunycklar, är små USB- eller NFC-baserade enheter som fungerar som en andra faktor vid inloggning utöver ditt lösenord. Tänk på det som en fysisk nyckel till ditt digitala liv. Istället för att förlita dig enbart på något du kan glömma eller någon som kan stjäla (lösenordet), kräver säkerhetsnycklar att du har något du fysiskt äger. De flesta nycklar använder standardiserade protokoll som FIDO2 och WebAuthn, vilket innebär att de fungerar med allt från Google till Facebook till kryptobanker. Oavsett om det handlar om att skydda din e-post eller ditt företags system, erbjuder en säkerhetsnyckel ett skydd som lösenord och autentiseringsappar helt enkelt inte kan matcha.
I många fall kan de även ersätta lösenord som inloggningsmetod och du kan glömma att behöva komma ihåg 50 olika lösenord och att behöva pilla med 2FA-appen med alla koder. Data läcker ständigt, phishing-attacker blir allt mer sofistikerade, och för varje tjänst du använder ökar risken för att just dina uppgifter finns med i ett läckage. Tvåfaktorsautentisering (2FA) via SMS eller appar hjälper, men har sina svagheter: SMS kan kapas och appar kan manipuleras, och dessutom kan det lätt bli omständligt med massa appar och koder.
Här kommer säkerhetsnyckeln in som den starkaste formen av 2FA som finns tillgänglig idag. Nyckeln kan inte kopieras, den kan inte phishas bort från dig, och den kräver fysisk närvaro för att användas. Vi på Prylproffset har testat ett flertal säkerhetsnycklar från ledande tillverkare som Yubico, med fokus på säkerhet, användarvänlighet och kompatibilitet. Våra tester visar tydligt vilka nycklar som klarar vardagens krav – och vilka som bäst passar för dig som vill ha det absolut bästa skyddet för ditt digitala liv.
YubiKey 5C NFC – Säkerhet i världsklass
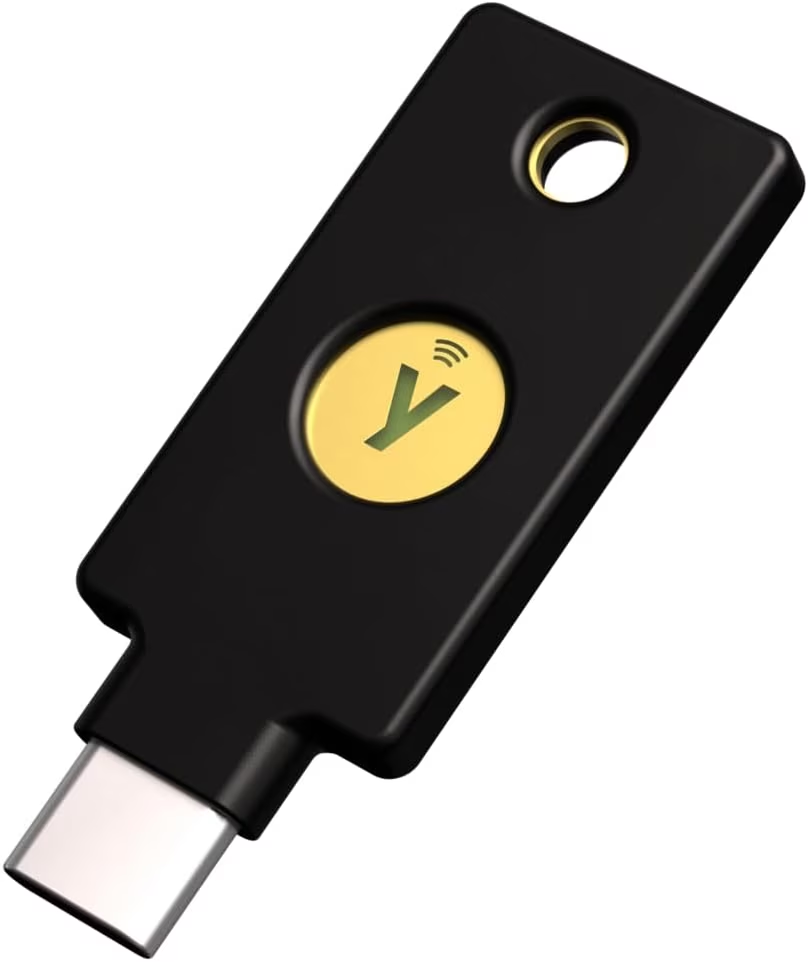
YubiKey 5C NFC är Yubicos mest mångsidiga säkerhetsnyckel för privatpersoner och företag som vill ha det bästa skyddet utan att kompromissa med användarvänligheten. Med dubbla anslutningsmöjligheter, USB-C för datorer och NFC för surfplattor och telefoner, har du alltid tillgång till dina skyddade konton, oavsett vilken enhet du använder.
Nyckeln stödjer alla ledande autentiseringsprotokoll inklusive FIDO2/WebAuthn (passkeys), FIDO U2F, Yubico OTP, OATH-TOTP/HOTP, Smart card (PIV) och OpenPGP, vilket gör den kompatibel med allt från Google, Microsoft och 1Password till mer avancerade system som företags-PKI. Den är tillverkad i Sverige med glasfiberarmerad plast, IP68-klassad för vatten- och dammtålighet, och klarar tryck upp till 25 N·m. Inga batterier, ingen nätverksanslutning och firmwaren är låst i fabriken och kan ej manipuleras med i efterhand.
Varför välja just 5C NFC?
Det som skiljer 5C NFC från enklare säkerhetsnycklar är just kombinationen av NFC och USB-C, vilket ger dig maximal flexibilitet. Vill du logga in på din laptop? Sätt i nyckeln. Vill du autentisera dig på din Android- eller iOS-enhet? Nudda helt enkelt nyckeln mot baksidan av telefonen.
Med stöd för upp till 100 passkeys (FIDO2), 64 OATH-konton och 24 PIV-certifikat har du gott om utrymme för alla dina tjänster. Den genomsnittliga tid mellan fel (MTBF) på över 100 år och 100 000+ USB-insättningar innebär att YubiKey 5C NFC är en investering som håller i många år framöver. Yubico är en av få aktörer på marknaden med FIDO L2-certifiering och är betrodd av 9 av 10 av världens största internetbolag – från Google och Microsoft till Amazon och Salesforce.
| Specifikation | Detaljer |
|---|---|
| 🔌 Anslutning | USB-C, NFC |
| 🪨 Material | Glasfiberarmerad plast, IP68-skydd |
| 🔒 Passkey-platser (FIDO2) | 100 |
| 🔒 Passkey-platser (OATH-TOTP/HOT) | 64 |
| 🔒 FIDO L2 | Ja |
| 🔒 Smart card PIV-stöd | Ja, 24st |
| 🔒 Fido U2F | Ja |
| 🔒 OpenPGP | Ja |
| 🔒 Yubico OTP | Ja |
| 🔒 Certifieringar | RoHS, CE, UKCA, FCC, AAL3 |
| 💰 Rekommenderad butik | KÖP NU |
Thetis Pro FIDO2 – Säkerhet till ett överkomligt pris
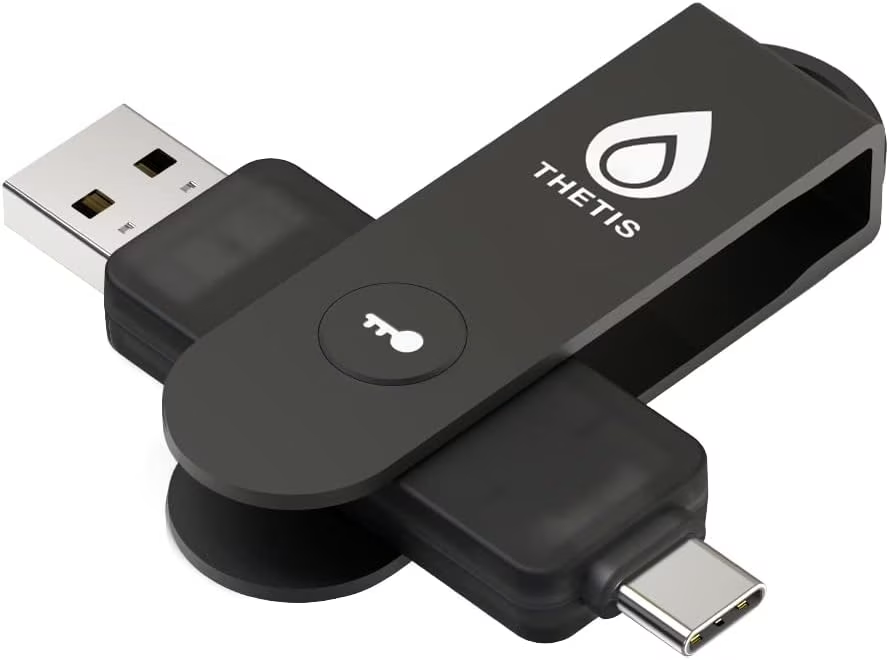
Thetis Pro FIDO2 är ett kraftpaket bland säkerhetsnycklar som kombinerar avancerad säkerhet med en prislapp som inte sticker hål i plånboken. Till skillnad från många konkurrenter erbjuder Thetis Pro både USB-A och USB-C i samma enhet tack vare sin geniala vikbara design med aluminiumskydd; perfekt för dig som växlar mellan äldre och nyare enheter.
Med stöd för upp till 200 passkeys och 50 OATH-konton har du gott om utrymme för alla dina digitala tjänster, från Google och Microsoft till 1Password, LastPass och Dropbox. Säkerhetsnyckeln är FIDO2 L1-certifierad och använder moderna kryptografiska algoritmer som SHA256, AES, HMAC, ECDH och ECDSA för att ge dig ett robust skydd mot phishing och obehörig åtkomst.
Flexibilitet i varje detalj
Det som verkligen utmärker Thetis Pro är den vikbara konstruktionen som skyddar USB-kontakterna samtidigt som den gör nyckeln enkel att ta med sig. Aluminiumskalet ger både ett premiumutseende och extra tålighet mot stötar och repor. NFC-stödet innebär att du kan använda nyckeln trådlöst med din smartphone eller surfplatta, medan de traditionella USB-anslutningarna säkerställer kompatibilitet med i stort sett alla datorer.
Thetis erbjuder även egna appar – Thetis Authenticator för mobilen och Thetis Manager för datorn – som ger dig full kontroll över dina autentiseringsuppgifter. Med certifieringar som CE, FCC, RoHS och WEEE kan du känna dig trygg med att produkten uppfyller alla europeiska säkerhets- och miljöstandarder.
| Specifikation | Detaljer |
|---|---|
| 🔌 Anslutning | USB-C, USB-A, NFC |
| 🪨 Material | Aluminium, plast |
| 🔒 Passkey-platser (FIDO2) | 200 |
| 🔒 Passkey-platser (OATH-TOTP/HOT) | 50 |
| 🔒 FIDO L2 | Ja |
| 🔒 Passkeys (FIDO2) | 100 nycklar |
| 🔒 Fido U2F | Ja |
| 🔒 Smart card (PIV) | Nej |
| 🔒 OATH-TOTP/HOTP | Ja, 64 nycklar |
| 🔒 Algoritmer | SHA256, AES, HMAC, ECDH, ECDSA |
| 💰 Rekommenderad butik | KÖP NU |
Säkerhet- och hårdvarunycklar FAQ:
Vad är en säkerhetsnyckel?
En säkerhetsnyckel (även kallad hårdvarunyckel eller FIDO-nyckel) är en liten fysisk enhet – ofta inte större än ett USB-minne – som fungerar som en andra faktor vid inloggning till online-tjänster. Istället för att bara ange lösenord (något du vet) använder du säkerhetsnyckeln (något du äger) för att bekräfta din identitet. Nyckeln kopplas vanligtvis in i datorns USB-port eller kommunicerar via NFC med din telefon.
När du loggar in på exempelvis Google eller GitHub trycker du helt enkelt på en knapp på nyckeln – eller tvingar den mot telefonen om du använder NFC – och vips så är du inloggad. Du kan även välja en pinkod för extra säkerhet och du använder då samma kod för alla tjänster. Skulle någon stjäla din nyckel så kan de inte göra något med den och de nycklar vi listar formaterar sig själva efter att ha skrivit in fel pinkod för många gånger.
Hur skiljer sig en säkerhetsnyckel från en hårdvaruplånbok för kryptovaluta?
Det är inte samma sak och skillnaden är viktig att förstå:
- En säkerhetsnyckel skyddar dina onlinekonton (e-post, sociala medier, bank, arbetsredskap). Den verifierar att det är du som loggar in på en tjänst, och den skyddar mot phishing och obehörig åtkomst till webbtjänster.
- En hårdvaruplånbok (som Ledger eller Trezor) skyddar dina kryptovalutor och digitala tillgångar. Den förvarar dina privata nycklar offline och godkänner transaktioner som sker på blockchain – helt offline och utan kontakt med webbtjänster.
En säkerhetsnyckel skyddar alltså “vem du är” online, medan en hårdvaruplånbok skyddar “vad du äger” i kryptovärlden. De två produkterna kompletterar varandra, men löser olika problem. Du kan inte använda en YubiKey för att signera Bitcoin-transaktioner, och du kan inte använda en Ledger för att skydda ditt Google eller Coinbase-konto.
Förklaring av protokoll och tekniska termer
Om du har surfat runt bland säkerhetsnycklar har du säkert stött på termer som FIDO2, WebAuthn, OATH, TOTP och HOTP. Här är en enkel förklaring av de vanligaste:
- FIDO2 är den internationella standarden för stark autentisering utan lösenord.
- WebAuthn (Web Authentication API) är den del av FIDO2 som gör det möjligt för webbsidor att använda säkerhetsnycklar direkt i webbläsaren.
- Passkeys (pass nycklar) är FIDO2-autentiseringsuppgifter som lagras på din enhet eller säkerhetsnyckel – och som fungerar med hela ekosystemet. Passkeys ersätter alltmer traditionella lösenord.
Tillsammans är FIDO2/WebAuthn den starkaste och mest phishing-resistenta metoden som finns idag.
OATH, TOTP och HOTP
- OATH är ett öppet ramverk för autentiseringsprotokoll som utvecklats av branschorganisationen OATH.
- TOTP (Time-based One-Time Password) genererar engångskoder som ändras var 30:e sekund. Det är standarden som används av appar som Google Authenticator och Authy.
- HOTP (HMAC-based One-Time Password) genererar engångskoder som är knutna till en räknare istället för tid – varje gång du trycker på en knapp på enheten genereras en ny kod.
Både TOTP och HOTP kräver att du manuellt matar in en kod i tjänsten du loggar in på – till skillnad från FIDO2 där du bara trycker på en knapp eller använder NFC.
Yubico OTP
Yubico OTP är Yubicos eget proprietära protokoll som genererar engångslösenord genom att skicka en unik kod från nyckeln direkt till Yubicos servrar. Det fungerar bara med tjänster som är integrerade med Yubicos molninfrastruktur och kan inte användas med samma bredd av tjänster som FIDO2. Fördelen är snabbare inloggning, nackdelen är mindre flexibilitet.
PIV (Personal Identity Verification)
PIV är en standard som ursprungligen utvecklades av den amerikanska staten för att säkerställa identiteter på federal nivå. Inom säkerhetsnycklar innebär PIV-stöd att nyckeln kan lagra X.509-certifikat och RSA/ECC-nycklar, vilket gör den användbar för företags-PKI, Active Directory-inloggning och signering av digitala dokument. Detta riktar sig främst till företagsanvändare.
OpenPGP
OpenPGP är standarden för krypterad e-post och filsignering. Vissa säkerhetsnycklar (som YubiKey-modeller med OpenPGP-stöd) kan lagra dina privata PGP-nycklar direkt på nyckeln, så att du kan signera och dekryptera meddelanden utan att den privata nyckeln någonsin lämnar enheten. Detta passar dig som värderar integritet och säkerhet kring sin e-postkommunikation.
U2F (Universal 2nd Factor)
U2F är föregångaren till FIDO2 och den äldre standarden för tvåfaktorsautentisering med säkerhetsnycklar. Den används fortfarande av många tjänster och är fullt bakåtkompatibel med moderna FIDO2-nycklar. Om en tjänst bara stödjer U2F kan du fortfarande använda din FIDO2-nyckel.
Så här testade och utvärderade vi säkerhetsnycklarna
Ingen nyckel är “bäst för alla”, men vi strävar efter att ge dig alla fakta så att du själv kan avgöra vilken som passar dina behov bäst. Läs våra djupgående jämförelser och produktomdömen för att hitta din perfekta säkerhetsnyckel.
Teknisk analys
Vi gick igenom varje produkts specifikationer i detalj – krypteringsalgoritmer, certifieringar (FIDO2 L1/L2), protokollstöd, hållbarhet och material. Certifieringar som FIDO L2 (den högsta nivån) och oberoende granskningar från tredje part vägde tungt i vår bedömning.
Verkliga användartester
Vi har kollat så nycklarna fungerar i vardagliga scenarier: inloggning på Google, GitHub, Microsoft-konton, lösenordshanterare, kryptobanker och liknande. Vi testade NFC-funktionen med både Android och iOS, USB-anslutningar på Windows, macOS och Linux, samt hastighet och användarvänlighet vid daglig inloggning.
Kundrecensioner och community-feedback
Vi har samlat in och vägt recensioner från återförsäljare samt communitys där folk har använt nycklarna under en längre tid och kunnat upptäcka potentiella problem. Gemensamma kluster av beröm eller kritik exempelvis hållbarhetsproblem eller NFC-kompatibilitetsproblem på äldre enheter fick extra vikt i våra slutomdömen.
Säkerhetsforskning och nyhetsbevakning
Vi följer löpande säkerhetsrapporter från bland andra Yubico, NIST, FIDO Alliance och oberoende säkerhetsforskare. Nycklar med kända sårbarheter eller bristande transparens fick sänkt betyg, medan tillverkare som publicerar öppna specifikationer och genomgår oberoende revisioner fick högre förtroende.